

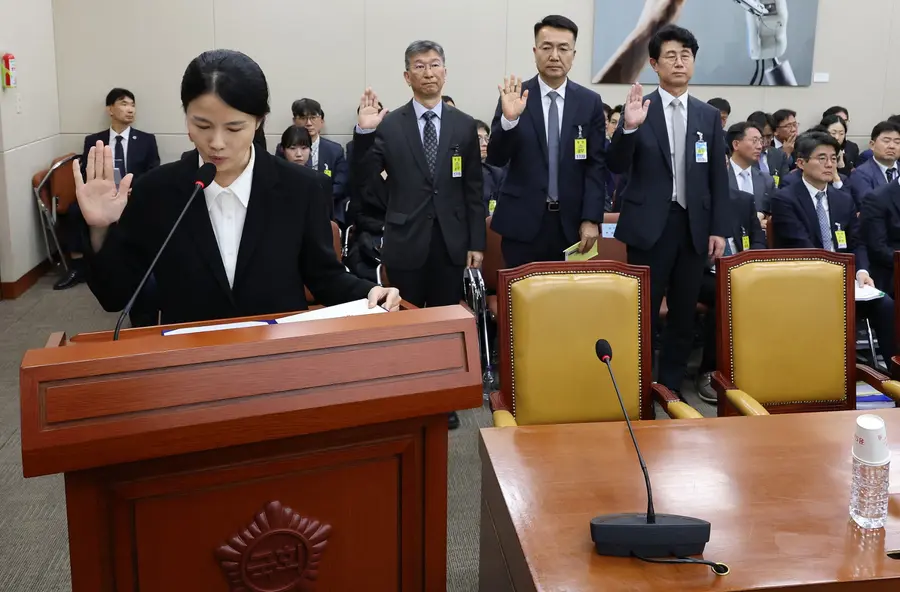
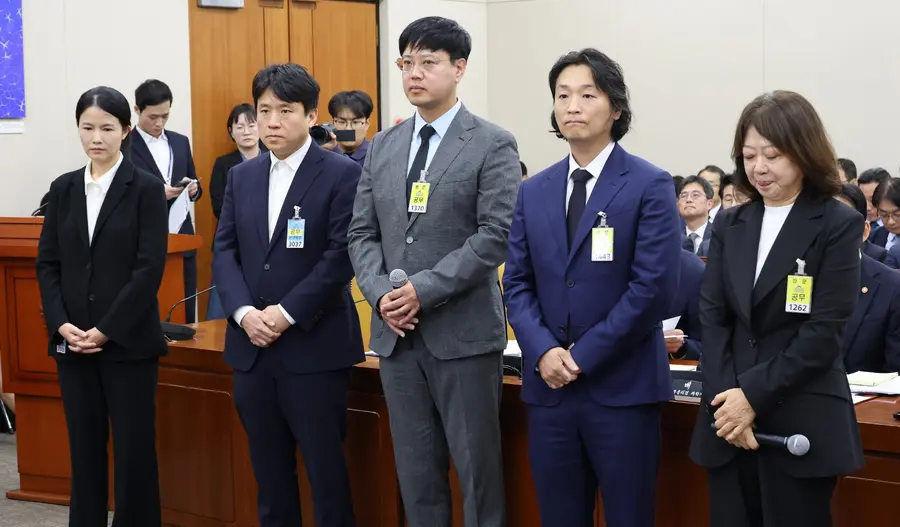
Các nền tảng hàng đầu Hàn Quốc đã trở thành tâm điểm tại cuộc kiểm toán của Quốc hội do những thiếu sót nghiêm trọng trong quản lý an ninh. Lãnh đạo của 'Tving', 'Toss Payments' và 'Gangnam Unnie' - những nền tảng gần đây hứng chịu các vụ tin tặc quy mô lớn và rò rỉ thông tin cá nhân - đồng loạt cúi đầu xin lỗi. Tuy nhiên, cuộc kiểm toán cũng phơi bày rõ mức đầu tư bảo mật quá ít ỏi so với tốc độ tăng trưởng bùng nổ của các doanh nghiệp này.
Doanh thu tăng gấp 26 lần nhưng chỉ có 4 nhân sự bảo mật… thảm họa được báo trước của Tving
Tổng giám đốc Tving Choi Joo-hee ngày 6-10 đã tham dự cuộc kiểm toán của Ủy ban Khoa học, ICT, Phát thanh và Truyền thông thuộc Quốc hội, đồng thời xin lỗi về vụ rò rỉ quy mô lớn tài khoản và mã nguồn. Theo nghị sĩ Lee Jung-heon của Đảng Dân chủ Hàn Quốc, Tving đã để thiết bị truy cập của các nhà phát triển ở dạng văn bản thuần, không mã hóa, trong quá trình 39,54 triệu tài khoản cùng mã nguồn cốt lõi bị đánh cắp. Dù lượng dữ liệu khổng lồ lên tới '24GB' đã bị tuồn ra ngoài qua máy chủ ảo, hệ thống giám sát nội bộ vẫn không hoạt động. Việc báo cáo chậm, vượt quá thời hạn luật định, càng khiến vụ việc nghiêm trọng hơn.
Nghị sĩ Lee Hoon-ki của Đảng Dân chủ Hàn Quốc chỉ trích gay gắt cơ cấu tăng trưởng bất cân đối của Tving. Trong 5 năm qua, doanh thu tăng vọt '26,2 lần', từ 15,5 tỷ won lên 406,8 tỷ won, nhưng 'nhân sự chuyên trách bảo vệ thông tin' chỉ có 4 người. Việc công ty không thực hiện các biện pháp căn bản dù lỗ hổng đã được chỉ ra trong cuộc kiểm thử xâm nhập năm 2024 cũng bị đưa ra chất vấn. Tổng giám đốc Choi nói: "Trong quá trình tăng trưởng, chúng tôi đã không xem xét đầy đủ các khoản đầu tư cho an ninh", đồng thời cam kết xây dựng hệ thống bảo mật đạt chuẩn quốc tế dựa trên 'Zero Trust' trong thời gian tới.
Rò rỉ 220.000 dữ liệu y tế nhạy cảm, cách xử lý kiểu mất bò mới lo làm chuồng bị chất vấn
Toss Payments, đơn vị hứng chịu vụ rò rỉ hàng loạt biên lai thanh toán, cũng bị chỉ trích vì 'mạng lưới giám sát dấu hiệu bất thường' yếu kém. Tổng giám đốc Toss Payments Lim Han-wook thừa nhận những lỗ hổng trong hệ thống quản lý, đồng thời đưa ra các biện pháp tăng cường quản lý, giám sát đối tác bán hàng và bồi thường thiệt hại bằng phiếu quà tặng có giá trị tiền mặt.
Tổng giám đốc Hong Seung-il của Gangnam Unnie, nền tảng y tế thẩm mỹ do Healing Paper vận hành, cũng nhận hoàn toàn trách nhiệm sau vụ rò rỉ 'dữ liệu y tế nhạy cảm' nghiêm trọng hơn. Vụ việc khiến thông tin về bộ phận cơ thể muốn điều trị, sản phẩm thanh toán và ảnh của hơn 220.000 người tại 103 quốc gia bị phơi bày không được bảo vệ, qua đó làm dấy lên nghi ngờ về hiệu quả thực tế của chứng nhận 'ISMS (Hệ thống quản lý an ninh thông tin)'. Nghị sĩ Hwang Jung-a của Đảng Dân chủ Hàn Quốc chỉ ra rằng các URL ảnh vẫn để ở chế độ công khai ngay cả sau khi cuộc tấn công được phát hiện, đồng thời chất vấn những thiếu sót trong quy trình xin đồng ý đối với thông tin nhạy cảm.
Tổng giám đốc Hong cam kết tăng gấp 3 lần nhân sự phụ trách an ninh và nâng vốn đầu tư liên quan lên 2,5 lần. Công ty cũng đưa ra phương án vận hành trung tâm tư vấn chuyên trách, hỗ trợ pháp lý và bồi thường 50.000 điểm cho các nạn nhân bị thiệt hại lần thứ hai. Tuy nhiên, các chuyên gia nhận định nền tảng đã mất niềm tin sẽ khó khôi phục trong thời gian ngắn.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기