

Les principales plateformes sud-coréennes ont été placées sous le feu des critiques lors de l’audit parlementaire, en raison de graves défaillances dans leur gestion de la sécurité. Les dirigeants de « TVING », de « Toss Payments » et de « Gangnam Unni », trois entreprises récemment touchées par des piratages de grande ampleur et des fuites de données personnelles, ont tous présenté leurs excuses. L’audit a toutefois mis en évidence l’insuffisance criante des investissements dans la sécurité au regard de leur croissance spectaculaire.
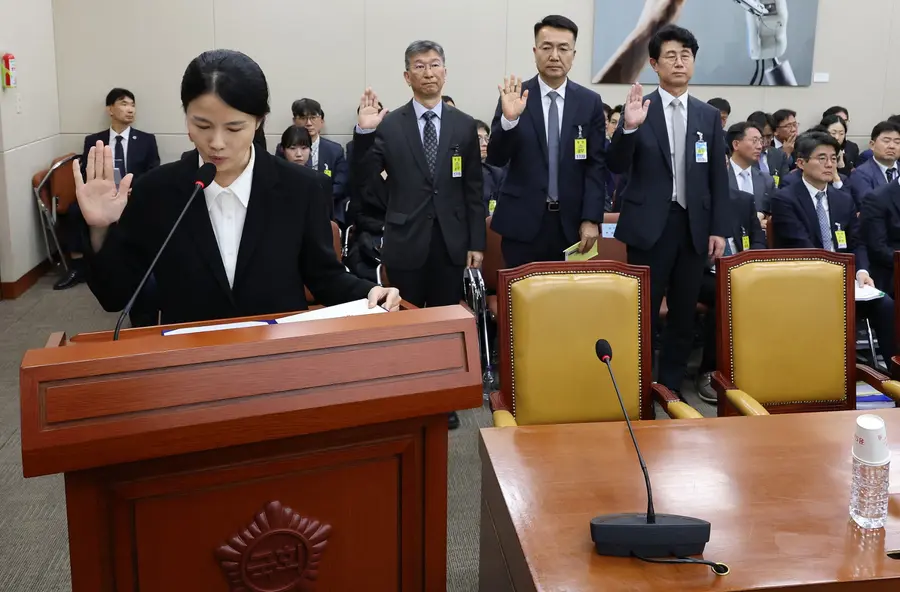
Quand le chiffre d’affaires a été multiplié par 26, TVING ne comptait que quatre agents de sécurité
Choi Joo-hee, PDG de TVING, a comparu le 6 octobre devant la commission parlementaire des sciences, des technologies, de l’information, de la radiodiffusion et des communications pour présenter ses excuses après la fuite massive de comptes et de code source. Selon le député Lee Jung-heon, du Parti démocrate, l’entreprise a laissé en clair, sans chiffrement, l’outil de connexion des développeurs alors que 39,54 millions de comptes et le code source essentiel étaient dérobés. Malgré l’exfiltration de « 24 Go » de données via un serveur virtuel, le système de surveillance interne n’a pas fonctionné. Le dépôt tardif de la notification, après l’expiration du délai légal, a aggravé la situation.
Le député Lee Hoon-ki, également membre du Parti démocrate, a vivement dénoncé la croissance déséquilibrée de TVING. En cinq ans, son chiffre d’affaires est passé de 155억 won à 4 068억 won, soit une hausse de « 26,2 fois », tandis que l’entreprise ne comptait que quatre « employés dédiés à la protection des données ». Le fait qu’elle n’ait pris aucune mesure fondamentale malgré la détection de vulnérabilités lors d’un test d’intrusion en 2024 a également été critiqué. « Nous n’avons pas suffisamment examiné les investissements dans la sécurité au cours de notre croissance », a reconnu Choi Joo-hee, qui a promis de mettre en place un dispositif de sécurité de niveau international fondé sur le principe « Zero Trust ».
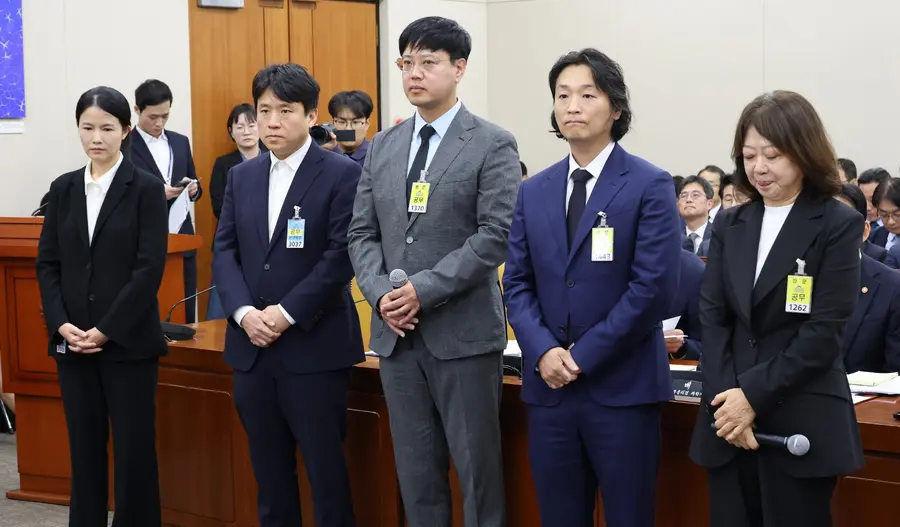
La fuite de 220 000 données médicales sensibles met en lumière une réaction trop tardive
Toss Payments, à l’origine d’une fuite massive de reçus de paiement, a également été vivement critiquée pour les failles de son « dispositif de surveillance des signaux anormaux ». Son PDG, Lim Han-wook, a reconnu les lacunes du système de gestion et proposé de renforcer le suivi et le contrôle des commerçants affiliés, ainsi qu’un dispositif d’indemnisation au moyen de chèques-cadeaux utilisables comme des espèces.
Hong Seung-il, PDG de Gangnam Unni, une plateforme de médecine esthétique exploitée par Healing Paper, a lui aussi reconnu sa responsabilité après une fuite encore plus grave de « données médicales sensibles ». Des informations concernant les zones du corps que plus de 220 000 personnes dans 103 pays souhaitaient faire traiter, les prestations réglées et des photographies ont été exposées sans protection. Cette affaire a également jeté le doute sur l’efficacité de la certification « ISMS (système de gestion de la sécurité de l’information) ». La députée Hwang Jung-ah, du Parti démocrate, a notamment dénoncé le maintien en accès public des URL des photographies même après la détection de l’attaque, ainsi que les lacunes de la procédure de consentement pour les données sensibles.
Hong Seung-il a annoncé le triplement des effectifs chargés de la sécurité et une hausse de 2,5 fois des investissements consacrés à ce domaine. Il a également présenté un dispositif d’indemnisation de 50 000 points, ainsi que la création d’un centre de conseil dédié aux réparations des préjudices secondaires et une aide juridique. Il sera toutefois difficile de rétablir rapidement la confiance dans une plateforme déjà fragilisée.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기