

國內代表性平台企業因資安管理嚴重失當,成為國會國政監查的檢視對象。近日爆發大規模駭客攻擊及個資外洩事件的「TVING」、「Toss Payments」、「江南美女」代表高層雖紛紛低頭致歉,但相較於爆發式的業務成長,資安投資明顯嚴重不足。
營收成長26倍,資安人力卻僅4人——TVING釀成可預見的災難
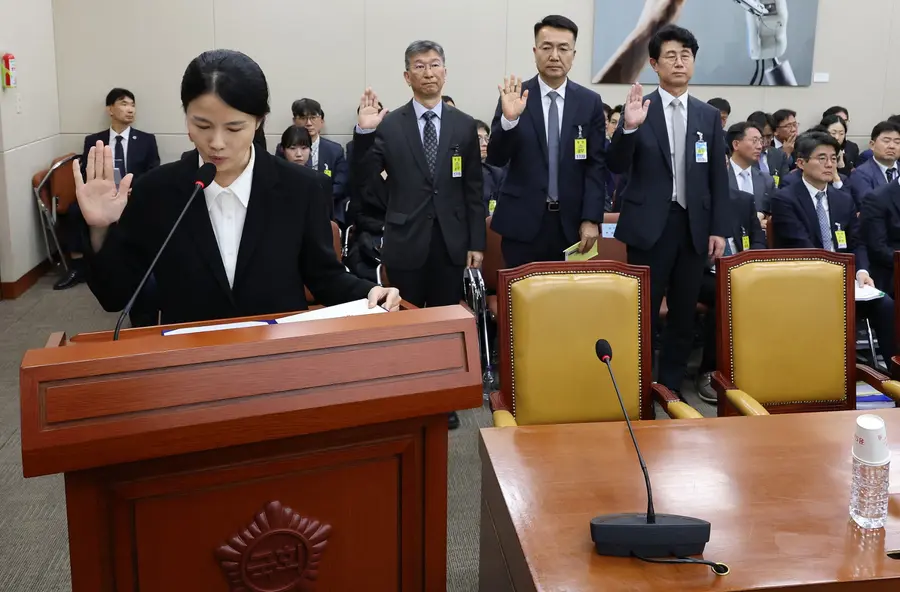
TVING代表崔珠熙6日出席國會科學技術情報廣播通信委員會(科技委員會)國政監查,就大規模帳號及原始碼外洩事件致歉。共同民主黨議員李正憲指出,TVING在3954萬個帳號及核心原始碼遭竊的過程中,竟以未加密的明文方式放置開發人員登入資訊。儘管透過虛擬伺服器外洩了「24GB」的大量資料,內部監控系統卻未能運作,加上延遲通報超過法定期限,使事態進一步擴大。
共同民主黨議員李勳基嚴厲批評TVING畸形的成長結構。過去5年,營收從155億韓元暴增至4068億韓元,增幅達「26.2倍」,但「資訊保護專責人力」卻只有4人。2024年模擬駭客攻擊時已指出相關漏洞,卻未採取根本措施,也成為外界批評焦點。崔代表表示:「在成長過程中,未能細緻檢視資安投資。」她並承諾,未來將建立以「零信任(Zero Trust)」為基礎、達到全球水準的資安體系。
22萬筆敏感醫療資訊外洩,事後補救式應對成為質疑焦點
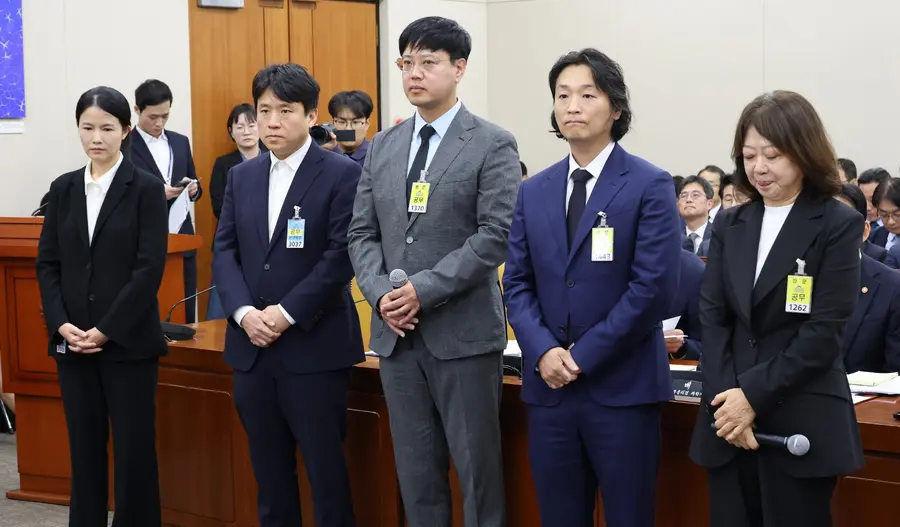
Toss Payments也因大量支付收據外洩事件,以及「異常徵兆監控網」形同虛設而受到痛批。Toss Payments代表林翰旭承認管理系統存在漏洞,並提出強化加盟商管理及監督,以及透過現金等價禮券補救受害者的方案。
美容醫療平台江南美女(營運商為Healing Paper)爆發更具致命性的「敏感醫療資料」外洩事件,其代表洪勝一也表示深切負責。這起事件導致來自103個國家的逾22萬名使用者之期望治療部位、支付商品及照片等資料在毫無防護的情況下曝光,也讓「ISMS(資訊保護管理體系)」認證的實效性受到質疑。共同民主黨議員黃正雅指出,平台在察覺遭受攻擊後,仍放任照片網址處於公開狀態,且敏感資訊同意程序也存在瑕疵。
洪代表承諾將資安人力擴增至現有的3倍,相關投資增加2.5倍。此外,他提出設立專責諮詢中心、提供法律支援以賠償二次 피해,並給予5萬點數作為補償;不過,平台信任已遭破壞,短期內恐難恢復。
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기