

韓国を代表するプラットフォーム企業が、深刻なセキュリティー管理の不備を問われ、国会の国政監査で追及を受けた。大規模なハッキングと個人情報流出を相次いで引き起こした「TVING」、「Toss Payments」、「Gangnam Unni」の代表者らはそろって頭を下げたが、爆発的な事業規模の拡大に比べ、セキュリティーへの投資があまりにも不足していた実態が浮き彫りになった。
売上高26倍でもセキュリティー人員は4人…TVINGで起きた予見された惨事
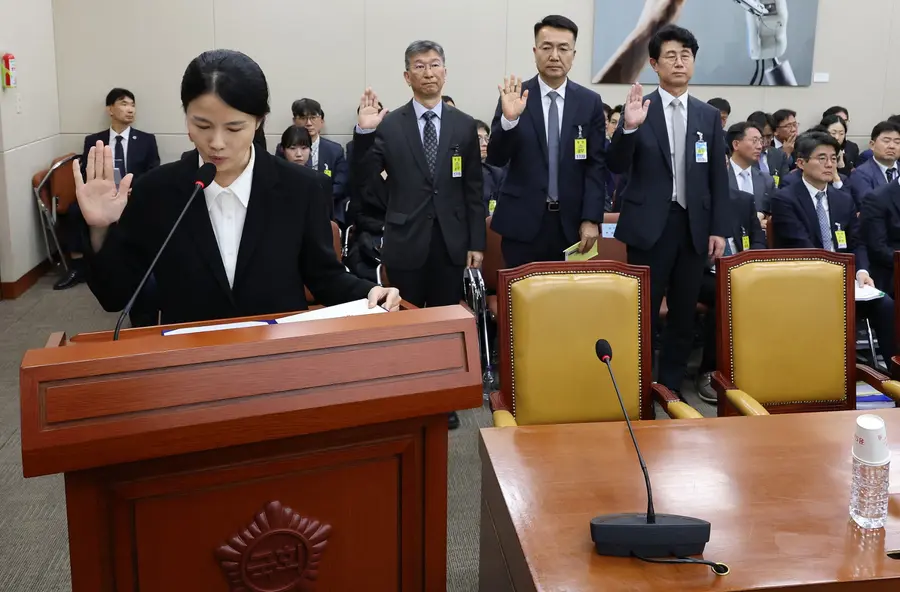
TVINGのチェ・ジュヒ代表は6日、国会科学技術情報放送通信委員会の国政監査に出席し、大規模なアカウントおよびソースコード流出について謝罪した。最大野党「共に民主党」のイ・ジョンホン議員によると、TVINGでは3954万件ものアカウントと核心ソースコードが盗まれる過程で、開発者用の接続情報を暗号化せず平文のまま放置していたことが明らかになった。仮想サーバーを通じて「24GB」もの大量のデータが流出したにもかかわらず、自社の監視システムは作動せず、法定期限を過ぎてから遅れて届け出たことで事態を拡大させた。
共に民主党のイ・フンギ議員は、TVINGのいびつな成長構造を厳しく批判した。過去5年間で売上高が155億ウォンから4068億ウォンへ「26.2倍」急増した一方、「情報保護専任人員」はわずか4人だった。2024年の模擬ハッキングですでに脆弱性を指摘されていたにもかかわらず、根本的な対策を講じなかった点も問題視された。チェ代表は「成長過程でセキュリティー投資を細かく点検できなかった」と述べ、今後は「ゼロトラスト(Zero Trust)」を基盤とする世界水準のセキュリティー体制を構築すると約束した。
機微な医療情報22万件流出、後手の対応が焦点に
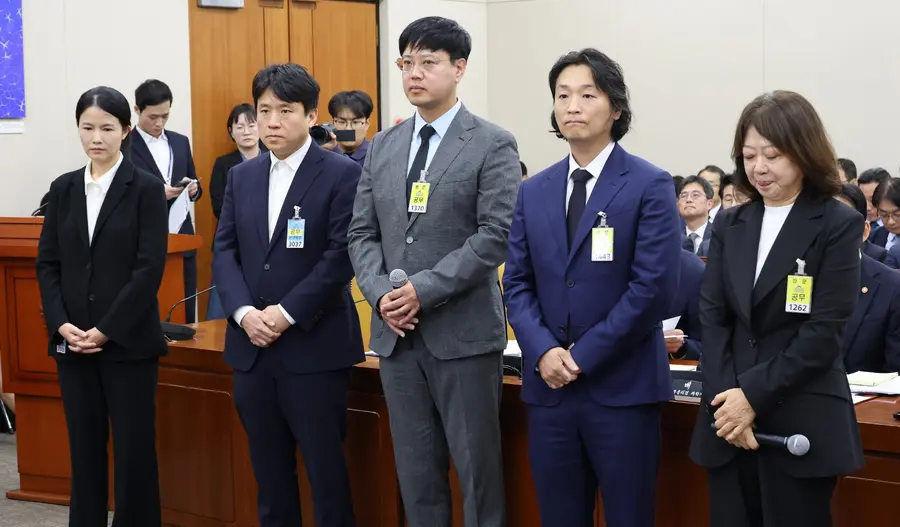
決済レシートの大量流出を引き起こしたToss Paymentsも、「異常兆候の監視網」の不備を厳しく追及された。Toss Paymentsのイム・ハヌク代表は管理システムの盲点を認め、加盟店に対する管理・監督の強化と、現金同等の商品券による被害救済策を示した。
さらに深刻な「機微な医療データ」の流出を引き起こした美容医療プラットフォーム「Gangnam Unni」(運営会社ヒーリングペーパー)のホン・スンイル代表も、責任を痛感していると述べた。103カ国の22万人余りについて、施術を希望する部位や決済商品、写真などが無防備な状態で流出した今回の事件は、「ISMS(情報保護管理体制)」認証の実効性さえ疑わせるものとなった。共に民主党のファン・ジョンア議員は、攻撃を認知した後も写真のURLが公開状態のまま放置されていた点や、機微情報に関する同意手続きの不備を指摘した。
ホン代表は、セキュリティー担当人員を3倍に増員し、関連投資を2.5倍に増額すると明言した。さらに、二次被害への賠償に向けた専用相談センターの運営や法的支援、5万ポイントの補償案を打ち出したが、すでに損なわれたプラットフォームへの信頼を短期間で回復するのは難しいとみられる。
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기