

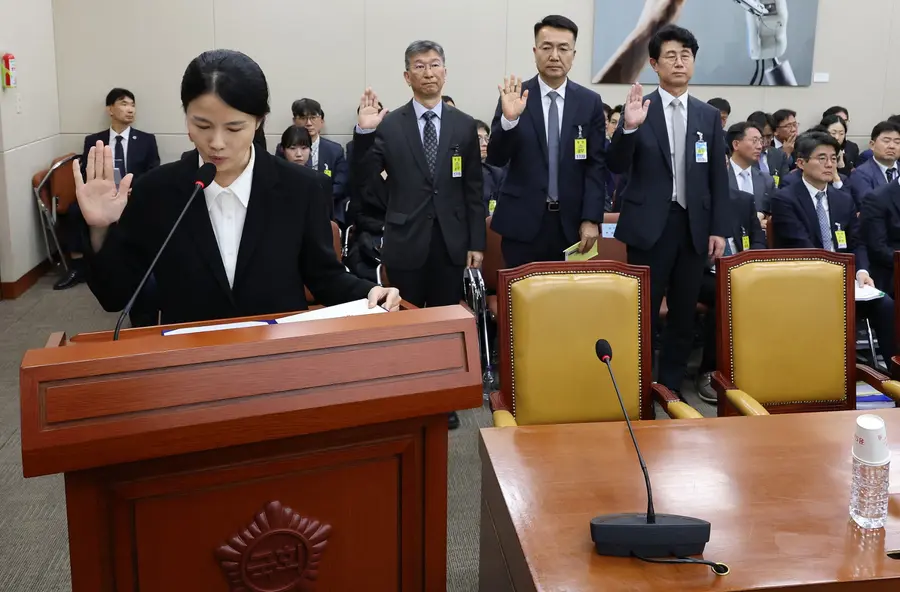
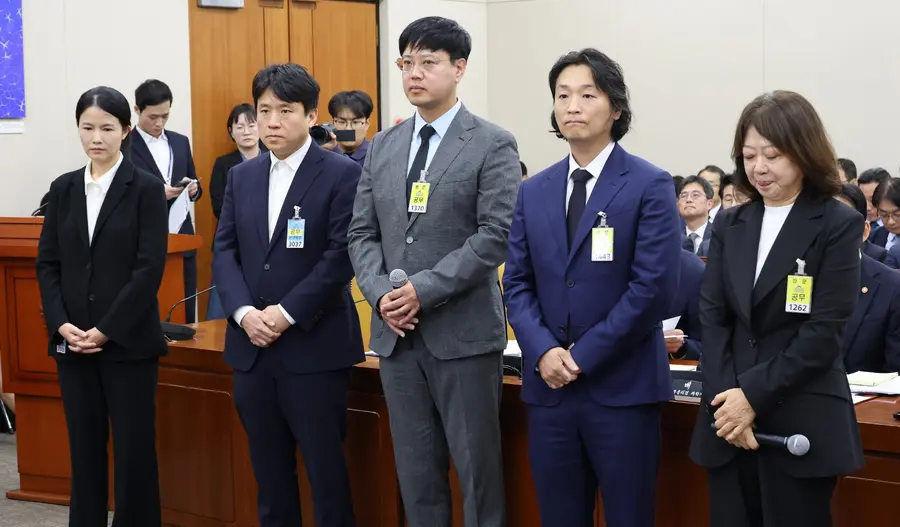
Las principales plataformas digitales surcoreanas se han convertido en el blanco de las críticas durante la auditoría parlamentaria por sus graves deficiencias en la gestión de la seguridad. Los responsables de 'Tving', 'Toss Payments' y 'Gangnam Unnie', afectadas recientemente por ataques informáticos a gran escala y filtraciones de datos personales, agacharon la cabeza al unísono, pero la investigación puso de manifiesto que sus inversiones en seguridad eran irrisorias en comparación con su explosivo crecimiento.
La facturación se multiplica por 26, pero Tving solo tiene cuatro empleados de seguridad: una crisis anunciada
Choi Joo-hee, directora ejecutiva de Tving, compareció el día 6 ante la Comisión de Ciencia, Tecnología, Información y Comunicaciones de la Asamblea Nacional para disculparse por la filtración masiva de cuentas y código fuente. Según el diputado Lee Jung-heon, del Partido Democrático, durante el robo de nada menos que 39,54 millones de cuentas y del código fuente principal quedó al descubierto que Tving había dejado sin cifrar, en texto plano, el dispositivo de acceso de los desarrolladores. Aunque a través de un servidor virtual salieron 24 GB de datos, el sistema interno de monitorización no funcionó y la notificación tardía, presentada fuera del plazo legal, agravó la situación.
El diputado Lee Hoon-ki, también del Partido Democrático, criticó con dureza la estructura de crecimiento anómala de Tving. En los últimos cinco años, la facturación se disparó de 15.500 millones de wones a 406.800 millones, un aumento de '26,2 veces', mientras que la empresa solo contaba con cuatro 'empleados dedicados a la protección de la información'. También se cuestionó que no se hubieran adoptado medidas de fondo pese a que una prueba de intrusión realizada en 2024 ya había detectado vulnerabilidades. Choi reconoció que «durante el proceso de crecimiento no examinamos con suficiente detalle las inversiones en seguridad» y se comprometió a construir en adelante un sistema de seguridad de nivel mundial basado en 'Zero Trust'.
220.000 datos médicos sensibles filtrados y una respuesta tardía, bajo escrutinio
Toss Payments, responsable de una filtración masiva de recibos de pago, también recibió duras críticas por las deficiencias de su 'sistema de vigilancia de indicios anómalos'. Su director ejecutivo, Lim Han-wook, admitió las lagunas del sistema de gestión y propuso reforzar la supervisión de los comercios afiliados, así como compensar a las víctimas mediante vales canjeables por efectivo.
Hong Seung-il, director ejecutivo de Gangnam Unnie, una plataforma de medicina estética operada por Healing Paper, también asumió su responsabilidad por una filtración aún más grave de 'datos médicos sensibles'. El incidente dejó expuestos sin protección los tratamientos que buscaban más de 220.000 personas de 103 países, junto con sus productos de pago y fotografías, lo que incluso puso en duda la eficacia de la certificación 'ISMS (sistema de gestión de la seguridad de la información)'. La diputada Hwang Jung-ah, del Partido Democrático, señaló que las URL de las fotografías siguieron siendo públicas incluso después de detectarse el ataque y cuestionó las deficiencias del procedimiento de consentimiento para los datos sensibles.
Hong se comprometió a triplicar la plantilla dedicada a la seguridad y a multiplicar por 2,5 las inversiones relacionadas. También anunció un centro de atención especializado para indemnizar los daños secundarios, asistencia jurídica y una compensación de 50.000 puntos, aunque todo apunta a que recuperar a corto plazo la confianza en una plataforma cuya credibilidad ya ha quedado dañada será difícil.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기