

Cuộc tấn công tinh vi từ bên ngoài nhắm vào lỗ hổng trong hệ thống phê duyệt điện tử và xử lý chi phí
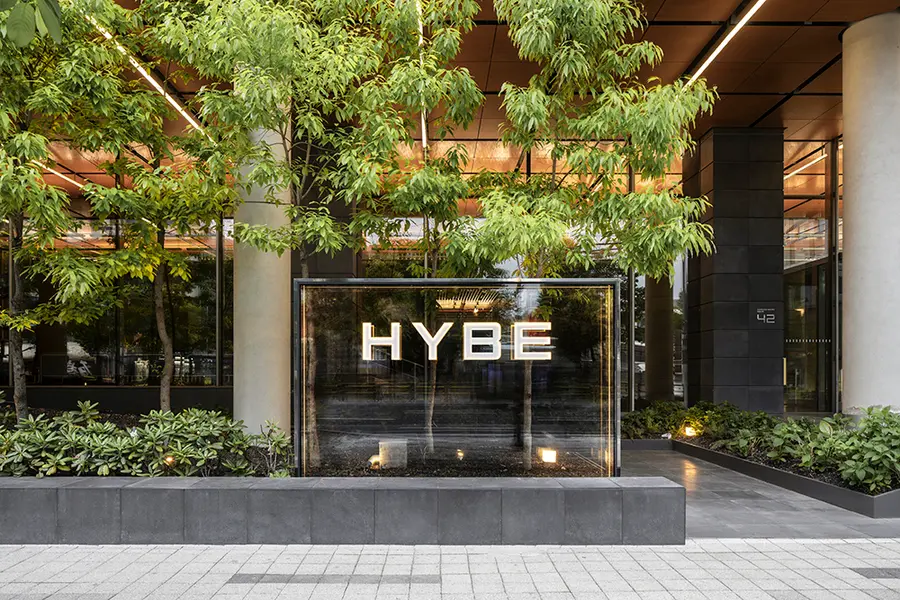
Một lượng lớn 'thông tin cá nhân' của nhân viên đương nhiệm và cựu nhân viên thuộc công ty quản lý âm nhạc hàng đầu Hàn Quốc 'HYBE'([352820]) được xác nhận đã bị rò rỉ, nhưng sự việc chỉ được phát hiện sau đó. Vụ việc được dự đoán sẽ gây chấn động vì dữ liệu bị lộ không chỉ là thông tin liên lạc thông thường, mà còn bao gồm nhiều thông tin nhạy cảm về tài chính và danh tính như số đăng ký cư trú và số hộ chiếu.
Theo thông báo đăng trên website của công ty, HYBE cho biết thông tin quan trọng của nhân viên các công ty đối tác và nhân sự đương nhiệm, cựu nhân sự đã bị lọt ra ngoài trong hai đợt, từ ngày 12 đến 13 tháng 9 và từ ngày 3 đến 5 tháng 10. Các mục dữ liệu bị rò rỉ gồm họ tên, số đăng ký cư trú, số hộ chiếu, số tài khoản ngân hàng, số thẻ, số điện thoại di động, ngày sinh và mã nhân viên.
Vụ việc được phát hiện trong quá trình kiểm tra an ninh nội bộ. HYBE cho biết đã nhận thấy dấu hiệu truy cập bất thường vào giải pháp xem trước tài liệu của một nhà cung cấp bên ngoài, được tích hợp với 'hệ thống phê duyệt điện tử'. Sau khi tiến hành điều tra bổ sung, công ty phát hiện hệ thống 'xử lý chi phí' cũng bị xâm nhập từ bên ngoài bằng thủ đoạn tương tự. Một số tài liệu nội bộ được lưu trữ trong hai hệ thống cùng thông tin cá nhân nhạy cảm trong các tài liệu đó đã bị rò rỉ.
Nhận thấy mức độ nghiêm trọng của sự việc, HYBE đã khẩn trương triển khai các 'biện pháp bảo mật', trong đó có chặn toàn bộ địa chỉ IP và đường truy cập được sử dụng trong cuộc tấn công, nhằm ngăn thông tin tiếp tục bị lộ ra ngoài. Đồng thời, căn cứ theo các quy định pháp luật liên quan, công ty đã báo cáo vụ việc cho các cơ quan chức năng, gồm Cơ quan Internet và An ninh Hàn Quốc ('KISA') và 'Ủy ban Bảo vệ Thông tin Cá nhân'.
HYBE bày tỏ sự tiếc nuối sâu sắc về vụ rò rỉ này và cho biết sẽ tăng cường hơn nữa việc kiểm soát quyền truy cập hệ thống cũng như giám sát an ninh. Công ty khẳng định sẽ nỗ lực hết sức để ngăn sự việc tương tự tái diễn thông qua việc làm rõ triệt để nguyên nhân và cải thiện căn bản hệ thống bảo mật.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기