

電子決裁・経費処理システムの脆弱性を狙った巧妙な外部攻撃
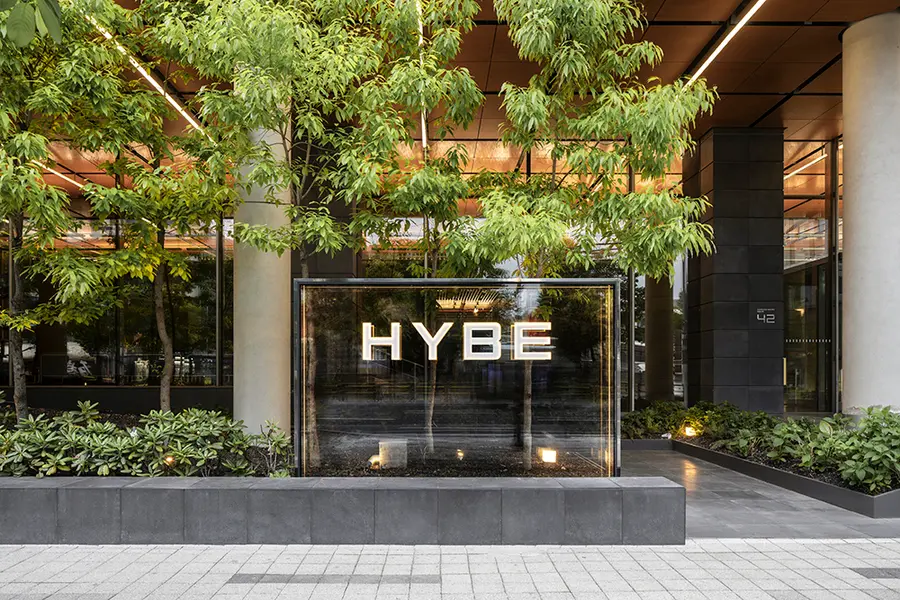
韓国最大手の音楽芸能事務所「HYBE」([352820])で、所属する現・元社員の膨大な「個人情報」が流出していたことが、遅れて明らかになった。単なる連絡先にとどまらず、住民登録番号やパスポート番号など、機微な金融・身元情報が多数含まれており、波紋が広がりそうだ。
HYBEが自社ウェブサイトで公表したところによると、9月12~13日と10月3~5日の2度にわたり、協力会社の関係者および現・元社員の重要情報が外部に流出した。流出した項目は、氏名、住民登録番号、パスポート番号、口座番号、カード番号、携帯電話番号、生年月日、社員番号など。
今回の事態は、社内のセキュリティ点検中に発覚した。HYBE側は、「電子決裁システム」と連携する外部業者の文書プレビューソリューションに、不正アクセスの痕跡を確認したと説明した。その後、追加調査を行った結果、「経費処理システム」でも同じ手口による外部からの侵入があったことを把握した。両システムに保管されていた一部の社内文書と、そこに含まれる機微な個人情報が流出した。
事態の深刻さを認識したHYBEは、攻撃に使われたIPアドレスとアクセス経路を全面的に遮断するなど、情報が外部にさらに流出しないよう緊急の「セキュリティ対策」を講じた。また、関連法令に基づき、関係機関である韓国インターネット振興院(「KISA」)と「個人情報保護委員会」に事故を届け出た。
HYBEは今回の情報漏えい事故について深い遺憾の意を表明し、システムへのアクセス制御とセキュリティ監視を一段と強化する方針を明らかにした。徹底した原因究明とセキュリティ体制の根本的な改善を通じ、同様の事故が再発しないよう全力を尽くすとしている。
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기