

Un ataque externo sofisticado aprovechó vulnerabilidades en los sistemas de aprobación electrónica y gestión de gastos
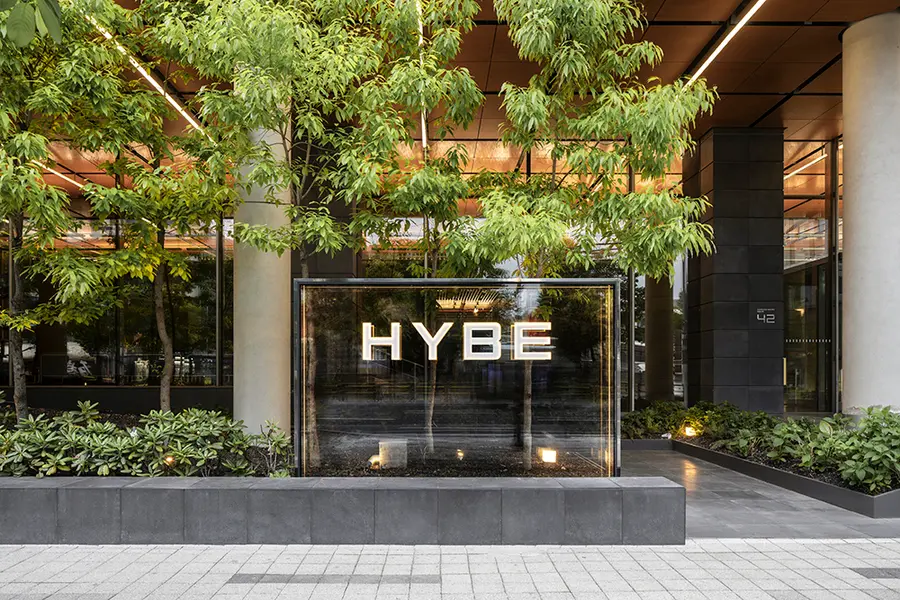
Se ha confirmado tardíamente que HYBE ([352820]), la principal empresa de representación musical de Corea del Sur, sufrió una filtración masiva de datos personales de empleados actuales y antiguos. El incidente podría tener importantes repercusiones, ya que la información filtrada no se limita a simples datos de contacto, sino que incluye datos financieros y de identidad sensibles, como números de identificación nacional y de pasaporte.
Según el comunicado publicado por HYBE en su página web, información esencial de personas vinculadas a empresas colaboradoras y de miembros actuales y antiguos de la plantilla salió al exterior en dos ocasiones: los días 12 y 13 de septiembre y entre el 3 y el 5 de octubre. Entre los datos filtrados figuran nombres, números de identificación nacional, números de pasaporte, números de cuenta bancaria y de tarjeta, números de teléfono móvil, fechas de nacimiento y números de empleado.
El incidente salió a la luz durante una revisión interna de seguridad. HYBE explicó que detectó indicios de accesos anómalos a una solución externa de vista previa de documentos conectada al sistema de aprobación electrónica. Tras realizar nuevas investigaciones, averiguó que también se había producido una intrusión externa mediante el mismo método en el sistema de gestión de gastos. Se filtraron documentos internos almacenados en ambos sistemas, junto con los datos personales sensibles que contenían.
Tras comprender la gravedad del incidente, HYBE adoptó medidas de seguridad urgentes, entre ellas el bloqueo total de las direcciones IP y las vías de acceso utilizadas en el ataque, para evitar que se filtrara más información. Asimismo, de conformidad con la legislación aplicable, ya ha notificado el incidente a los organismos competentes: la Agencia de Internet y Seguridad de Corea (KISA) y la Comisión de Protección de Información Personal.
HYBE expresó su profundo pesar por la filtración y anunció que reforzará los controles de acceso a sus sistemas y la supervisión de seguridad. La empresa aseguró que hará todo lo posible para esclarecer exhaustivamente las causas y mejorar de raíz sus sistemas de seguridad, con el fin de evitar que se repita un incidente similar.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기