

Une attaque externe sophistiquée a exploité des failles dans les systèmes de validation électronique et de gestion des dépenses
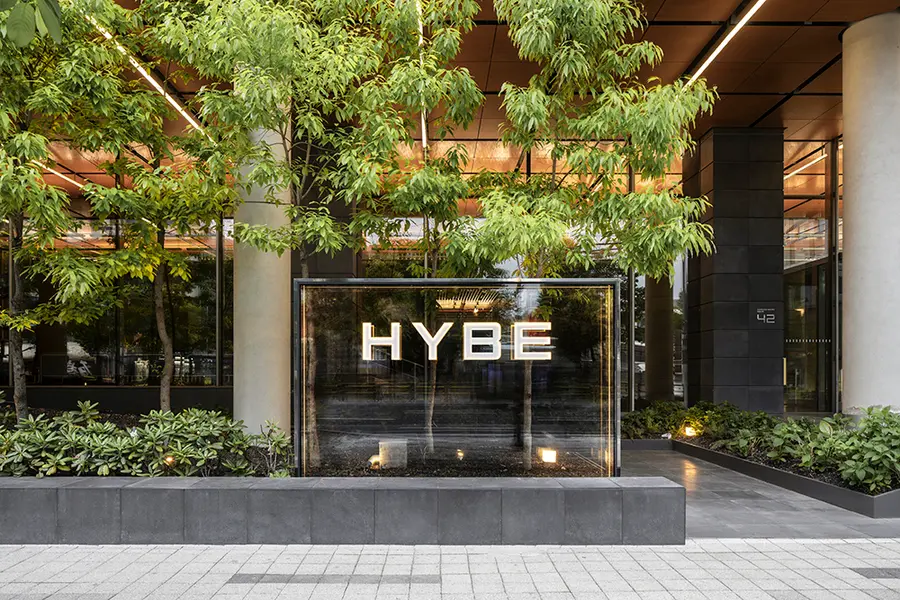
Une vaste quantité de données personnelles d’anciens et d’actuels salariés de HYBE ([352820]), première agence musicale de Corée du Sud, a été dérobée, a-t-on appris tardivement. Au-delà de simples coordonnées, la fuite comprend de nombreuses informations sensibles liées à l’identité et aux finances, notamment des numéros d’identification nationale et de passeport, ce qui pourrait avoir de lourdes répercussions.
Selon un avis publié par HYBE sur son site Internet, des informations sensibles concernant des membres du personnel, actuels et anciens, ainsi que des personnes travaillant pour des entreprises partenaires ont été dérobées lors de deux incidents, les 12 et 13 septembre, puis du 3 au 5 octobre. Les données compromises comprennent les noms, numéros d’identification nationale, numéros de passeport, numéros de compte bancaire et de carte bancaire, numéros de téléphone portable, dates de naissance et numéros matricules.
L’incident a été découvert lors d’un contrôle de sécurité interne. HYBE a expliqué avoir repéré des signes d’accès anormal à une solution d’aperçu de documents, fournie par une entreprise externe et intégrée au système de validation électronique. Une enquête complémentaire a ensuite révélé qu’une intrusion externe, menée selon la même méthode, avait également visé le système de gestion des dépenses. Certains documents internes conservés dans ces deux systèmes, ainsi que les données personnelles sensibles qu’ils contenaient, ont été dérobés.
Consciente de la gravité de la situation, HYBE a pris d’urgence des mesures de sécurité, notamment en bloquant toutes les adresses IP et voies d’accès utilisées lors de l’attaque, afin d’empêcher toute nouvelle fuite d’informations. Conformément à la législation applicable, l’entreprise a également signalé l’incident à la Korea Internet & Security Agency (KISA) et à la Commission de protection des informations personnelles.
HYBE a exprimé ses profonds regrets au sujet de cette fuite et annoncé son intention de renforcer le contrôle des accès à ses systèmes ainsi que la surveillance de la sécurité. L’entreprise affirme qu’elle mobilisera tous les moyens nécessaires pour déterminer précisément les causes de l’incident et améliorer en profondeur son dispositif de sécurité, afin d’éviter qu’un événement similaire ne se reproduise.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기