

Một “sự cố an ninh” đã xảy ra tại “SM Entertainment”, một trong những công ty giải trí âm nhạc lớn của Hàn Quốc, cùng các công ty thành viên chủ chốt: tài liệu nội bộ chứa số định danh cá nhân và số tài khoản ngân hàng của nhân viên và những người khác bị rò rỉ ra bên ngoài. Đây là vụ xâm nhập hệ thống thông qua truy cập trái phép từ bên ngoài; các công ty thành viên phụ trách nền tảng dành cho người hâm mộ và tổ chức biểu diễn cũng bị ảnh hưởng.
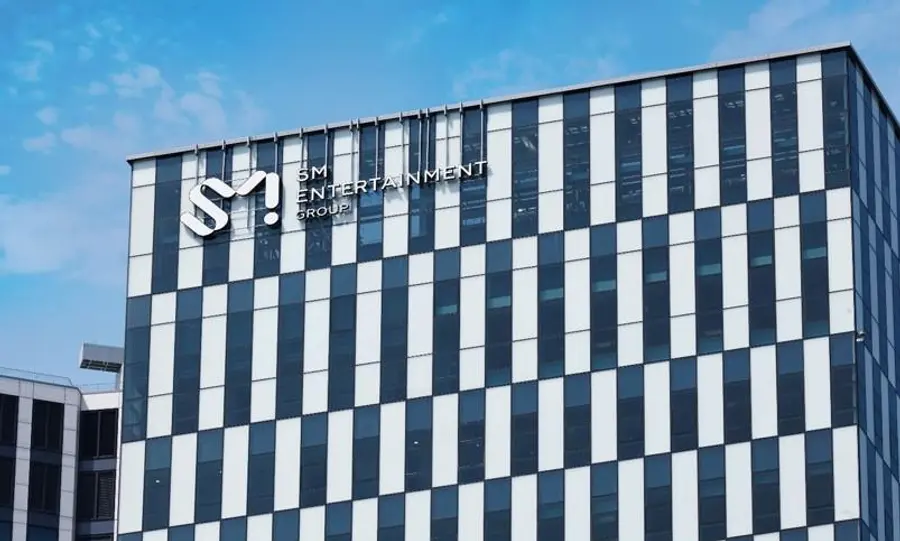
Xác nhận hệ thống phê duyệt điện tử bị xâm nhập trái phép… lập tức chặn đường tấn công và bắt đầu điều tra chuyên sâu
Ngày 8, trong thông báo đăng trên trang web chính thức, SM Entertainment cho biết qua quá trình giám sát an ninh nội bộ, công ty đã xác nhận kẻ tấn công từ bên ngoài truy cập trái phép vào hệ thống phê duyệt điện tử nội bộ và các mạng lưới máy tính phục vụ công việc, rồi lấy cắp một số tài liệu đang được lưu trữ.
Theo kết quả điều tra, vụ xâm nhập xảy ra vào khoảng ngày 4 tháng này. Các mục bị rò rỉ ra bên ngoài bao gồm nhiều thông tin nhạy cảm quan trọng như “số đăng ký cư trú”, “số tài khoản ngân hàng” của nhân viên, cùng số điện thoại di động, địa chỉ, đơn vị công tác và thông tin ghi trong hợp đồng.
Phạm vi ảnh hưởng không chỉ giới hạn ở trụ sở chính. Dấu hiệu rò rỉ theo hình thức tương tự cũng được phát hiện trong hệ thống máy tính của “DearU”, công ty thành viên công nghệ thông tin cung cấp bubble, nền tảng giao lưu với người hâm mộ toàn cầu, và “Dream Maker”, đơn vị chuyên trách tổ chức các buổi hòa nhạc và biểu diễn quy mô lớn.
Công ty cho biết ngay khi phát hiện dấu hiệu bất thường, họ đã lập tức triển khai các biện pháp phòng vệ, bao gồm chặn hoàn toàn địa chỉ giao thức Internet (IP) và đường truy cập bị lợi dụng trong vụ tấn công, đồng thời thay thế khóa truy cập trái phép. Ngoài ra, công ty phối hợp với các cơ quan hữu quan của chính phủ và các tổ chức chuyên trách an ninh để điều tra chuyên sâu “diễn biến sự cố” và rà soát toàn diện hệ thống bảo mật.
Đến nay, chưa ghi nhận dấu hiệu thiệt hại thứ cấp do thông tin bị rò rỉ bị lợi dụng. Đại diện SM nhấn mạnh rằng công ty nhận thức sâu sắc mức độ nghiêm trọng của sự việc và sẽ tăng cường hơn nữa cơ chế kiểm soát truy cập cũng như giám sát mạng máy tính nội bộ, nhằm ngăn chặn triệt để các sự cố tương tự tái diễn.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기