

韓国の大手音楽事務所「SMエンターテインメント」と主要系列会社で、従業員らの住民登録番号や口座番号が記載された内部文書が外部に流出する「セキュリティ事故」が発生した。外部からの不正アクセスによるシステム侵害で、ファンプラットフォームや公演企画を担う系列会社にも影響が及んだことが確認された。
電子決裁システムへの不正侵入を確認…攻撃経路を即時遮断し、詳細調査に着手
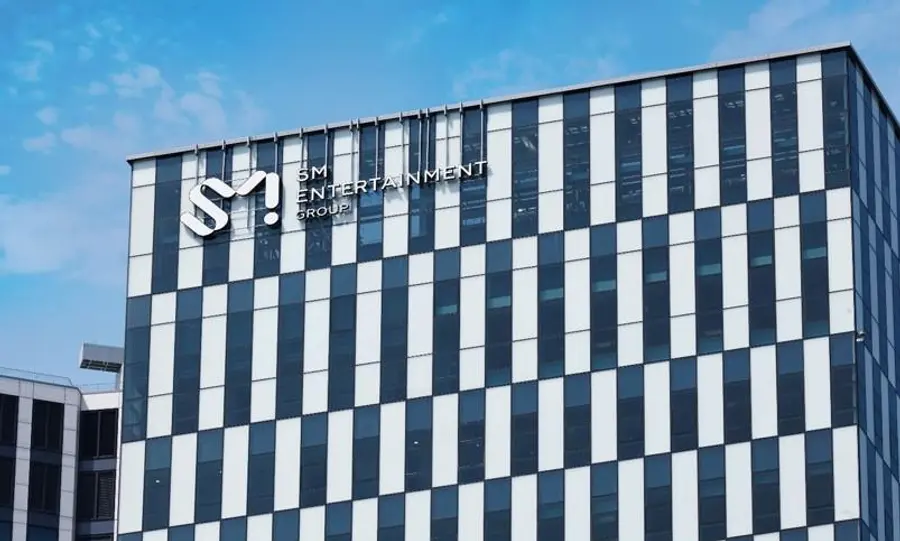
SMエンターテインメントは8日、公式ウェブサイトに掲載した告知文で、社内のセキュリティ監視中に、外部の攻撃者が不正な方法で社内電子決裁システムなどの業務用ネットワークにアクセスし、保管されていた一部の文書ファイルを流出させた事実を確認したと発表した。
調査の結果、今回の侵害は今月4日ごろに発生したとみられる。外部に流出した情報には、従業員の「住民登録番号」や「口座番号」のほか、携帯電話番号、住所、所属、契約書の記載情報など、重要な機密情報が多数含まれていた。
被害は本社にとどまらなかった。グローバルファンコミュニケーションプラットフォーム「bubble」を運営するIT系列会社「DearU」と、大規模コンサートや公演の企画を担う「ドリームメーカー」エンターテインメントの情報システムでも、同様の情報流出の兆候が確認された。
同社は、異常な兆候を検知してすぐに、攻撃に悪用されたインターネットプロトコル(IP)と接続経路を全面的に遮断し、不正アクセス用のキーを交換するなど、ただちに防御措置を講じたと説明した。また、政府の関係当局やセキュリティ専門機関と連携し、詳細な「事故の経緯」の調査とセキュリティ体制の全面点検に着手した。
現在までに、流出情報を悪用した二次被害は確認されていない。SMの関係者は、今回の事態を重く受け止めており、社内ネットワークのアクセス制御と監視体制をさらに強化し、同様の事故の再発を根本から防ぐと強調した。
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기