

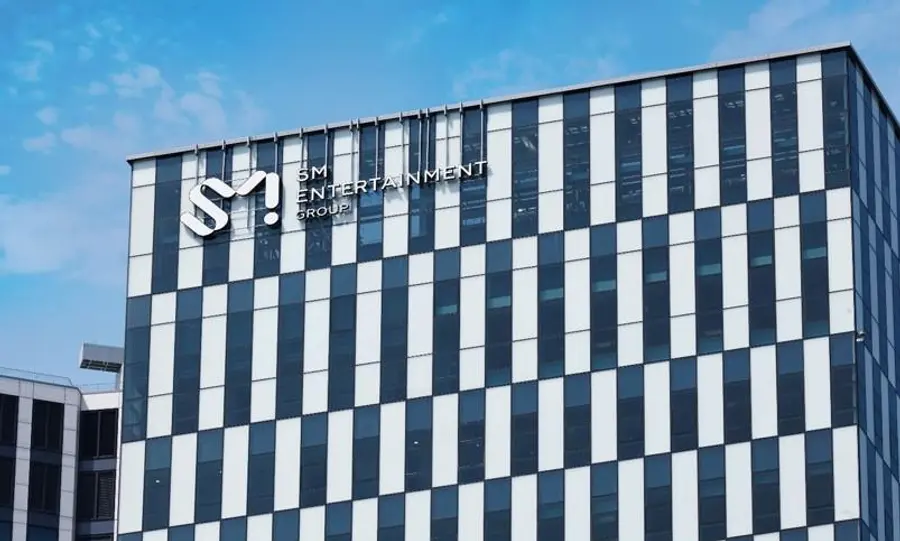
국내 대형 가요 기획사 'SM엔터테인먼트'와 주요 계열사에서 임직원 등의 주민등록번호와 계좌번호가 담긴 내부 문서가 외부로 유출되는 '보안 사고'가 발생했다. 외부 비인가 접근을 통한 시스템 침해 사고로, 팬 플랫폼과 공연 기획을 담당하는 계열사들까지 영향을 받은 것으로 확인됐다.
전자결재 시스템 비인가 침투 확인…공격 경로 즉각 차단 및 정밀 조사 착수
SM엔터테인먼트는 8일 공식 홈페이지 공지문을 통해 내부 보안 모니터링 과정에서 외부 공격자가 비인가 방식으로 사내 전자결재시스템 등 업무 전산망에 접근해 보관 중이던 일부 문서 파일을 유출한 사실을 확인했다고 밝혔다.
조사 결과 이번 침해 사고는 이달 4일경 발생한 것으로 파악됐다. 외부로 유출된 항목에는 임직원들의 '주민등록번호'와 '계좌번호'를 포함해 휴대전화 번호, 주소, 소속, 계약서 기재 정보 등 주요 민감 정보가 대거 포함됐다.
피해 범위는 본사에 그치지 않았다. 글로벌 팬 덤 소통 플랫폼 버블을 서비스하는 IT 계열사 '디어유'와 대규모 콘서트 및 공연 기획을 전담하는 '드림메이커' 엔터테인먼트 전산 시스템에서도 유사한 형태의 유출 정황이 함께 확인됐다.
사측은 이상 징후를 감지한 즉시 공격에 악용된 인터넷 프로토콜(IP)과 접속 경로를 전면 차단하고 비인가 접근 키를 교체하는 등 즉각적인 방어 조치를 단행했다고 설명했다. 아울러 정부 관계 당국 및 보안 전문기관과 공조해 정밀 '사고 경위' 조사와 보안 체계 전면 점검에 착수했다.
현재까지 유출 정보를 악용한 2차 피해 정황은 보고되지 않은 상태다. SM 관계자는 이번 사태를 엄중히 인식하고 있으며, 사내 전산망 접근 제어와 모니터링 체계를 한층 강화해 동종 사고의 재발을 원천 차단하겠다고 강조했다.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기