

La gran agencia musical surcoreana «SM Entertainment» y varias de sus principales filiales han sufrido un «incidente de seguridad» que ha dejado al descubierto documentos internos con números de registro de residencia y cuentas bancarias de empleados, entre otros datos. Se trata de una intrusión en los sistemas mediante accesos externos no autorizados que, según se ha confirmado, también afectó a filiales encargadas de la plataforma para fans y de la organización de conciertos.
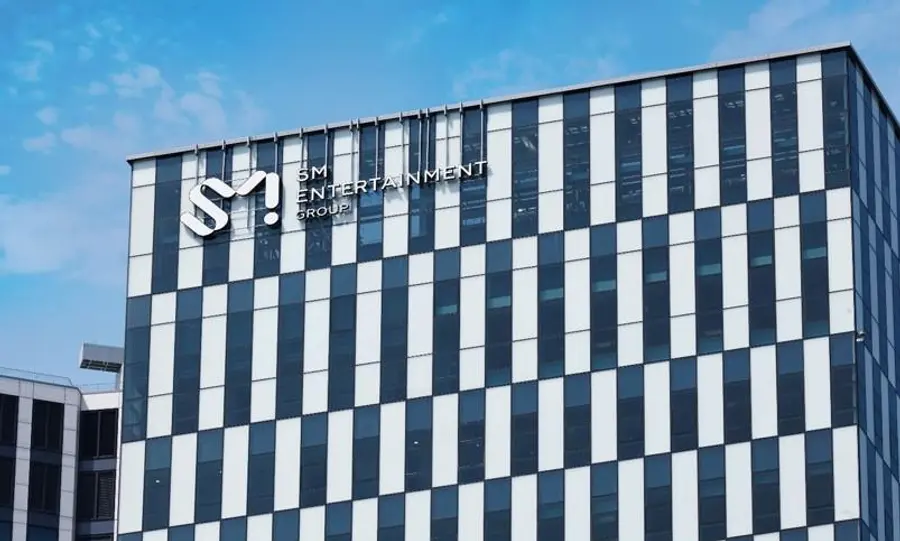
Confirman una intrusión no autorizada en el sistema de aprobación electrónica; bloquean de inmediato la vía de ataque e inician una investigación exhaustiva
SM Entertainment informó el día 8, mediante un comunicado publicado en su página web oficial, de que, durante sus labores internas de vigilancia de seguridad, detectó que un atacante externo había accedido sin autorización a la red informática corporativa —incluido el sistema de aprobación electrónica— y había sustraído algunos de los archivos almacenados.
La investigación apunta a que la intrusión se produjo en torno al día 4 de este mes. Entre los datos filtrados figuran numerosos datos sensibles, como los «números de registro de residencia» y los «números de cuenta bancaria» de los empleados, además de números de teléfono móvil, direcciones, afiliaciones y datos incluidos en contratos.
El alcance del incidente no se limitó a la sede central. También se detectaron indicios de filtraciones similares en los sistemas informáticos de DearU, filial tecnológica que ofrece bubble, una plataforma global de comunicación entre fans y artistas, y de Dream Maker, la empresa encargada de organizar grandes conciertos y espectáculos.
La compañía explicó que, en cuanto detectó señales anómalas, tomó medidas de defensa inmediatas, como bloquear por completo la dirección de protocolo de Internet (IP) y las vías de acceso utilizadas en el ataque, así como sustituir las claves de acceso no autorizadas. Asimismo, en coordinación con las autoridades gubernamentales competentes y organismos especializados en seguridad, ha iniciado una investigación exhaustiva sobre las «circunstancias del incidente» y una revisión integral de sus sistemas de seguridad.
Hasta el momento no se han notificado indicios de daños adicionales derivados del uso indebido de los datos filtrados. Un representante de SM aseguró que la empresa se toma muy en serio lo ocurrido y que reforzará aún más los controles de acceso y la vigilancia de su red informática interna para impedir que se repitan incidentes similares.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기