

韓國大型音樂企劃公司「SM娛樂」及主要子公司發生「資安事故」,包含員工等人的身分證字號與銀行帳號的內部文件外流至外部。這起事故是外部未經授權存取系統所致,確認連負責粉絲平台及演出企劃的子公司也受到影響。
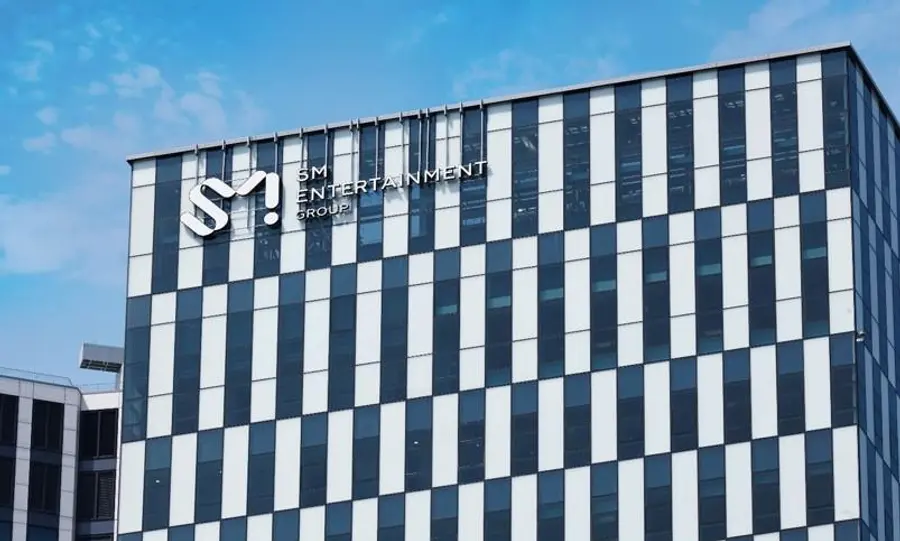
確認電子簽核系統遭未經授權入侵……立即封鎖攻擊途徑並展開詳細調查
SM娛樂8日透過官方網站公告表示,在內部資安監控過程中,確認外部攻擊者以未經授權的方式,存取公司內部電子簽核系統等業務資訊網路,並外流部分留存的文件檔案。
調查結果顯示,這起資安事件約於本月4日發生。外流資料包含員工的「身分證字號」及「銀行帳號」,也大量涉及手機號碼、地址、所屬部門、合約記載資訊等重要敏感資料。
受害範圍不僅限於總公司。提供全球粉絲交流平台Bubble服務的IT子公司「DearU」,以及專責大型演唱會與演出企劃的「Dream Maker」娛樂資訊系統,也確認出現類似形式的外洩跡象。
公司方面表示,偵測到異常跡象後,立即全面封鎖遭攻擊利用的網際網路通訊協定(IP)及連線途徑,並更換未經授權的存取金鑰等,採取即時防禦措施。此外,也與政府主管機關及資安專業機構合作,展開詳細的「事故經過」調查,並全面檢視資安體系。
截至目前,尚未接獲有人利用外洩資料造成二次 피해的跡象。SM相關人士強調,公司嚴肅看待此次事件,將進一步強化公司內部資訊網路的存取控管及監控體系,從根本上防止類似事故再次發生。
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기