

Des documents internes contenant les numéros d’identification nationale et les numéros de compte de salariés et d’autres personnes ont été divulgués depuis SM Entertainment, l’une des principales agences musicales de Corée du Sud, ainsi que plusieurs de ses principales filiales. Cet incident de sécurité, causé par une intrusion non autorisée dans les systèmes, a également touché des filiales chargées de la plateforme destinée aux fans et de l’organisation de concerts.
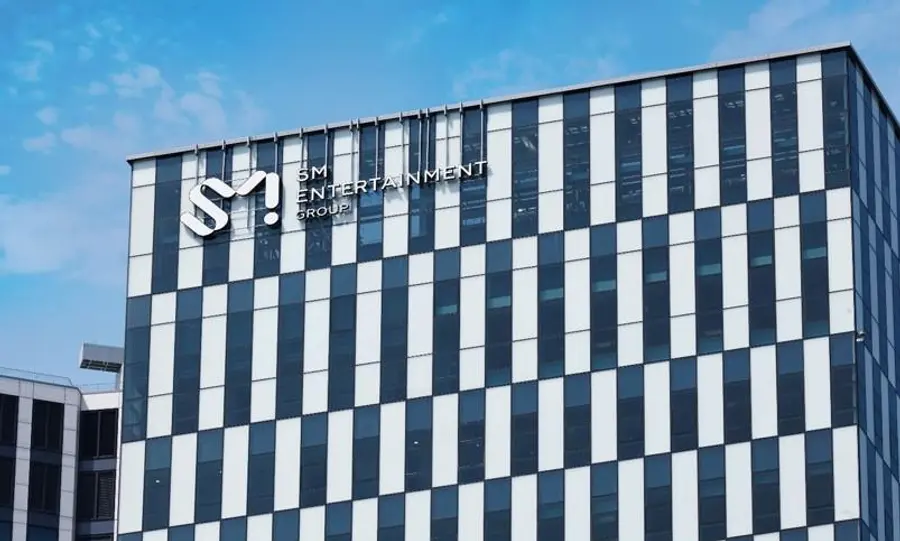
Intrusion non autorisée dans le système de validation électronique confirmée… Accès attaquant immédiatement bloqué et enquête approfondie ouverte
Dans un avis publié le 8 sur son site officiel, SM Entertainment a indiqué avoir découvert, au cours de ses opérations de surveillance de la sécurité interne, qu’un attaquant externe avait accédé sans autorisation au système de validation électronique de l’entreprise et à d’autres réseaux informatiques professionnels, puis dérobé certains fichiers qui y étaient conservés.
L’enquête a établi que l’intrusion s’était produite aux alentours du 4 de ce mois. Les données divulguées comprennent notamment des informations particulièrement sensibles, telles que les « numéros d’identification nationale » et les « numéros de compte » des salariés, ainsi que leurs numéros de téléphone portable, adresses, affiliations et les informations figurant dans leurs contrats.
Les dommages ne se limitent pas au siège. Des indices de fuites similaires ont également été constatés dans les systèmes informatiques de DearU, filiale spécialisée dans les technologies de l’information qui exploite bubble, une plateforme mondiale d’échanges entre fans et artistes, ainsi que de DREAM MAKER, chargée de l’organisation de concerts et de spectacles de grande envergure.
L’entreprise a expliqué avoir immédiatement pris des mesures de protection dès la détection des signes d’activité suspecte, notamment en bloquant entièrement les adresses de protocole Internet (IP) et les voies d’accès exploitées lors de l’attaque, et en remplaçant les clés d’accès non autorisées. Elle a également ouvert une enquête approfondie sur les « circonstances de l’incident » et lancé un examen complet de son dispositif de sécurité, en coopération avec les autorités gouvernementales compétentes et des organismes spécialisés dans la cybersécurité.
À ce stade, aucun indice d’un préjudice secondaire lié à l’utilisation des données divulguées n’a été signalé. Un représentant de SM a déclaré que l’entreprise prenait la situation très au sérieux et qu’elle renforcerait encore les contrôles d’accès et la surveillance de ses réseaux internes afin d’empêcher définitivement que des incidents similaires se reproduisent.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기